Não existe um único jeito de classificar um controle: o mesmo mecanismo pode ser preventivo e automatizado e formal ao mesmo tempo. Por isso o Qualiex não pede que você escolha "o tipo" do controle — ele oferece seis critérios de classificação, cada um com as suas opções, e você marca os que fizerem sentido. Este artigo percorre os seis, com as opções exatas que aparecem na tela, e mostra qual deles é o que de fato descreve o "tipo" no dia a dia.
✦ Antes de começar
Os critérios ficam no cadastro do controle, recolhidos no accordion "Classificação (opcional)", cujo subtítulo é "critérios COSO — não afetam o cálculo". Eles são todos opcionais: um controle pode ser salvo sem nenhum deles preenchido. O recurso de Controles Internos é liberado pela ForLogic, por unidade. Se o item "Controles Internos" não estiver no menu do módulo Riscos, veja como pedir a liberação.
O critério que responde "que tipo de controle é esse": o momento da atividade
Quando alguém pergunta o tipo de um controle, em geral quer saber em que ponto da história ele age. Esse é o critério "Momento da atividade", com três opções:
- "Preventivo": age antes do evento, para que ele não aconteça. É o grupo mais comum — a conferência de dupla checagem na dispensação de medicamentos, o bloqueio de acesso por MFA, a antibioticoprofilaxia no tempo correto.
- "Detectivo": age durante ou logo após o evento, para que ele seja percebido. O monitoramento mensal do indicador de sinistralidade e a conferência de estoque por amostragem são desse tipo.
- "Corretivo": age depois, para conter o dano. O plano de resposta a incidente de vazamento de dados e a monitorização do paciente após a administração do medicamento entram aqui.
É também o critério que mais circula pelo produto: além do cartão "Detalhes do controle", na aba "GERAL" da página do controle, onde os seis aparecem, o "Momento" volta no acordeon da aba "CONTROLES" do risco, junto com a efetividade — é a informação que mais ajuda a entender o papel daquele controle naquele risco.
Os outros cinco critérios
- "Natureza de execução": como o controle é executado. Opções: "Manual", "Automatizado" e "Semiautomatizado". Um controle automatizado depende de sistema e tende a falhar menos por esquecimento; um manual depende de pessoa e por isso exige mais atenção na avaliação de efetividade.
- "Frequência": com que regularidade o controle acontece. Opções: "Contínuo", "Diário", "Periódico" e "Pontual". Esta é a frequência do controle, e não a frequência com que ele será avaliado — são campos diferentes, em lugares diferentes do formulário.
- "Abrangência": o terreno em que o controle atua. Opções: "Gerencial", "Operacional", "Financeiro", "Contábil" e "Conformidade". É o critério que mais ajuda quando a organização precisa mostrar cobertura por área.
- "Formalização": se o controle está escrito e padronizado. Opções: "Formal" e "Informal". Um controle informal pode até funcionar bem, mas depende de quem está na escala — e isso costuma aparecer na avaliação de efetividade.
- "Responsabilidade": de quem depende a execução. Opções: "Automático de sistema (ITGC)", "Individual" e "Segregado (quatro olhos)". Controles segregados exigem duas pessoas diferentes e são a resposta clássica para risco de fraude e de erro humano.
Como isso se parece num controle
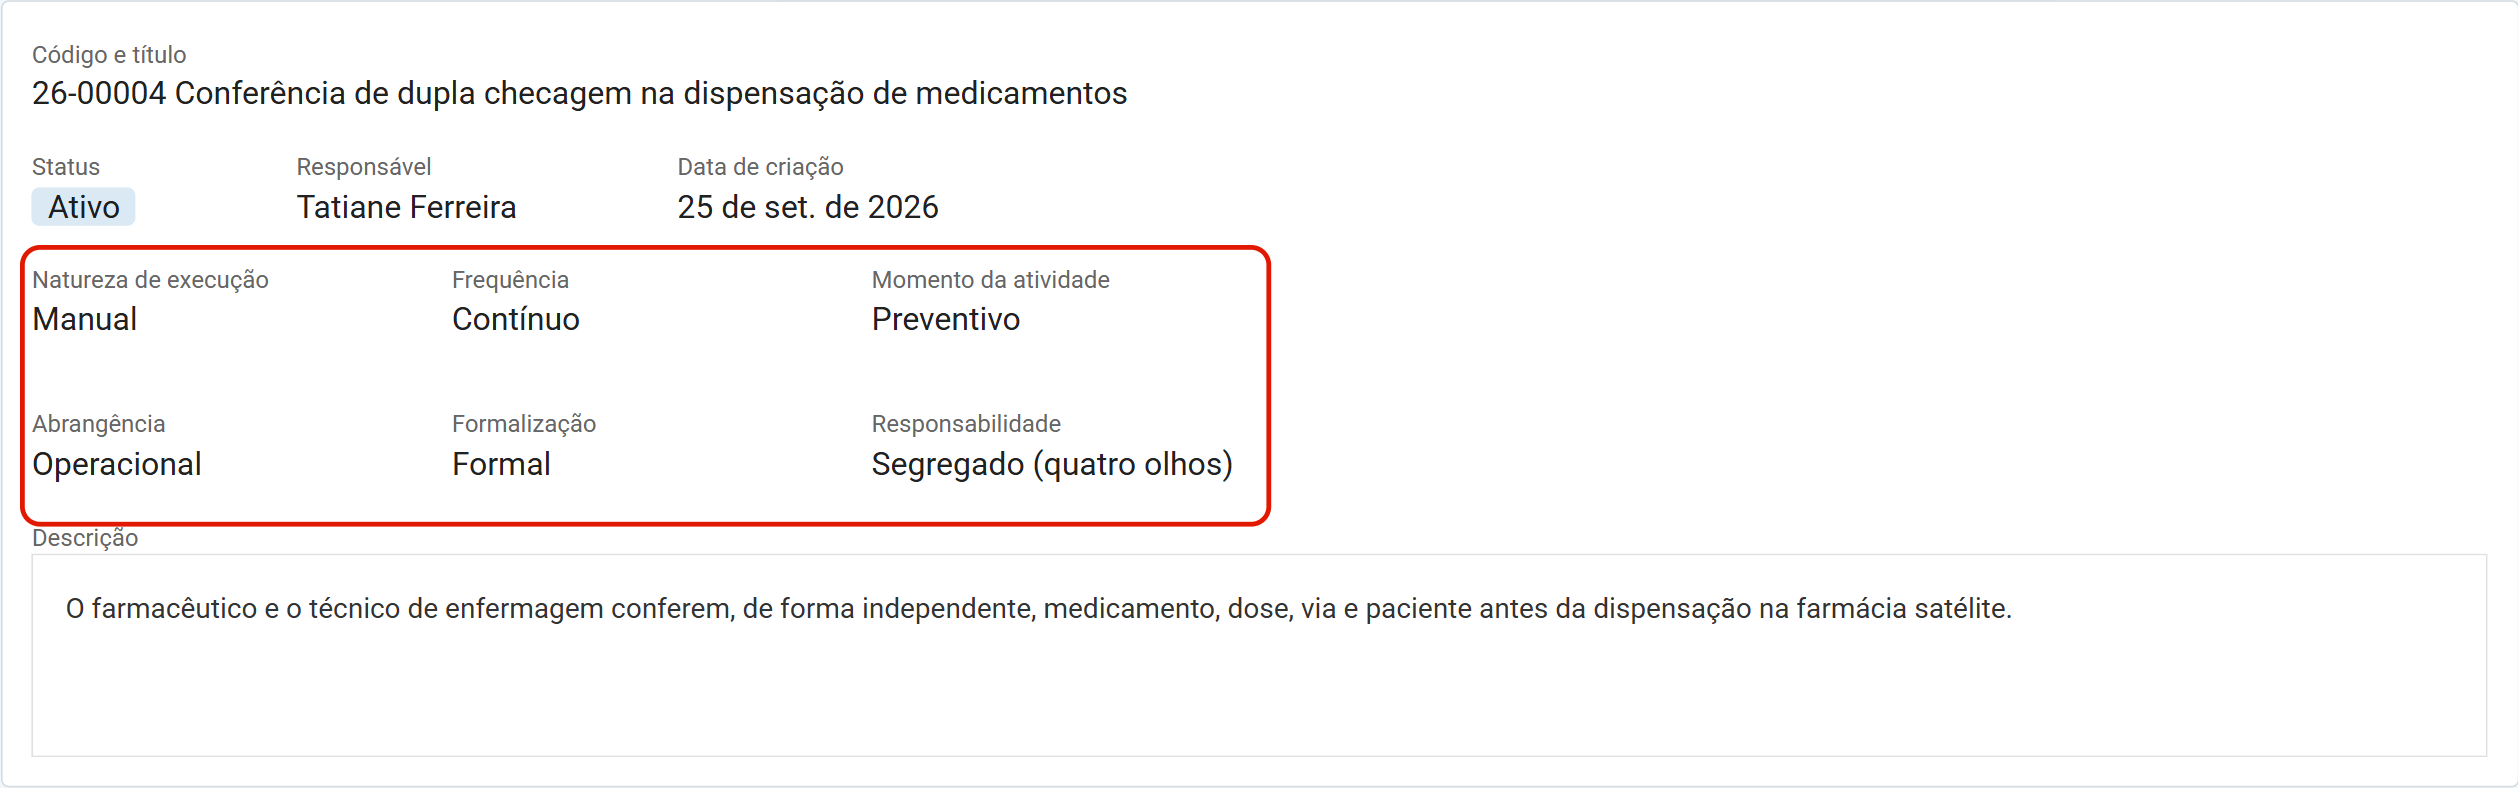
Um controle como "Conferência de dupla checagem na dispensação de medicamentos" tende a ser classificado como "Manual" · "Contínuo" · "Preventivo" · "Operacional" · "Formal" · "Segregado (quatro olhos)" — lê-se: uma rotina escrita, feita por pessoas, o tempo todo, antes do evento, na operação assistencial, com duas conferências independentes.
Já um "Bloqueio de acesso por MFA" fica em "Automatizado" · "Contínuo" · "Preventivo" · "Conformidade" · "Formal" · "Automático de sistema (ITGC)" — o mesmo momento e a mesma formalização, mas sem depender de ninguém lembrar de executar.
Os dois são preventivos. A diferença entre eles está nos outros critérios, e é exatamente essa diferença que orienta como cada um deve ser avaliado.
⚠️ Comportamentos importantes
Nenhum dos seis critérios altera o cálculo do risco. O subtítulo do accordion diz isso literalmente: "critérios COSO — não afetam o cálculo". Classificar um controle como "Robusto" não existe — robusto é um nível de efetividade, que é outra coisa e se define no vínculo com o risco. A classificação serve para organizar, filtrar e explicar.
"Frequência" e "Frequência de avaliação" são campos diferentes. A "Frequência" do accordion é o critério COSO ("Contínuo", "Diário", "Periódico", "Pontual") e é opcional. A "Frequência de avaliação", que fica fora do accordion, é obrigatória, é preenchida como um número mais uma unidade, e é dela que sai a data da próxima avaliação do controle.
O accordion vem recolhido, e é fácil não vê-lo. Ao abrir o formulário de cadastro, "Classificação (opcional)" aparece fechado. Se a sua organização usa a classificação para relatórios, avise a equipe: é preciso expandir o bloco antes de salvar, porque o controle salva normalmente sem nada preenchido ali.